
Configurer les périmètres et analyses
Déclarer un périmètre, vérifier sa propriété et suivre les actifs découverts.
Accès : création d’outil. Selon les modules activés et votre offre.
Prérequis
Les fonctions avancées doivent être incluses et activées. Le rôle de création d’outil est nécessaire. Préparez un périmètre que votre entreprise est autorisée à surveiller.
Ajouter un périmètre
- Ouvrez Sécurité opérationnelle → Périmètres, puis Nouveau périmètre.
- Choisissez le type proposé : domaine, plage CIDR ou liste de FQDN.
- Saisissez les informations demandées et vérifiez le périmètre avant validation.
- Suivez la procédure de vérification de propriété affichée. Les plages CIDR nécessitent une vérification manuelle.
- Ouvrez le détail du périmètre et lancez l’analyse proposée lorsque les vérifications nécessaires sont terminées.
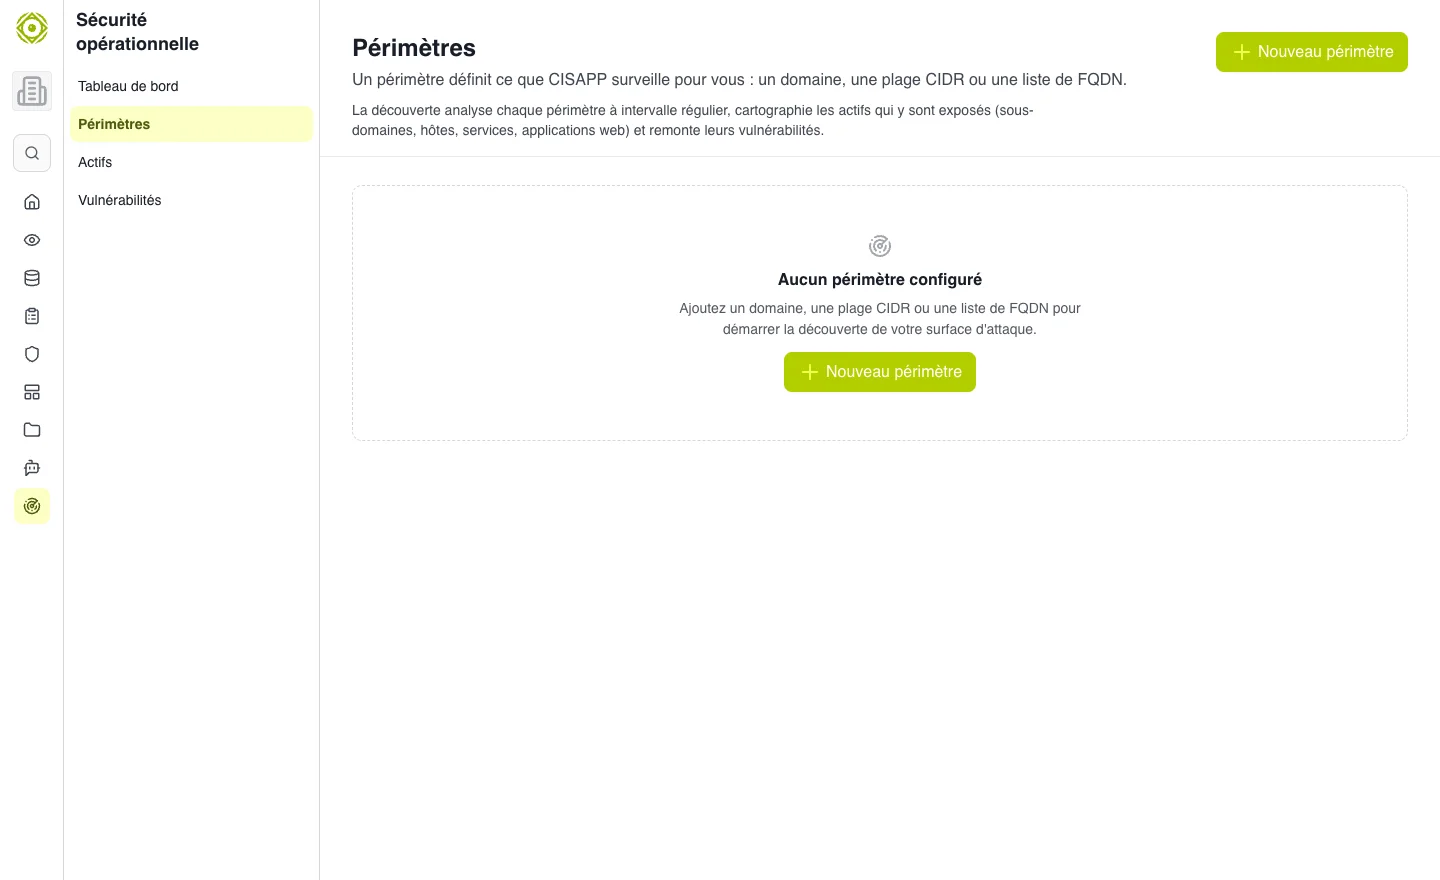
La vérification précède les contrôles actifs qui la nécessitent. · Agrandir la capture
Lire les actifs et les vulnérabilités
Consultez Actifs pour les éléments découverts, puis Vulnérabilités pour les problèmes détectés. Filtrez par sévérité, catégorie et statut. Ouvrez un résultat pour examiner les informations et recommandations proposées.
La découverte du périmètre et les analyses d’outils sur les actifs ont des calendriers distincts. Vérifiez la date de la dernière exécution pertinente avant d’interpréter un résultat.
Limites et arrêt
Si la limite d’actifs est atteinte, certains nouveaux actifs ne peuvent pas être enregistrés. Consultez le message de quota. Arrêter ou supprimer la surveillance d’un périmètre ne signifie pas que tous les actifs et résultats historiques sont effacés.
Résultat attendu
Le périmètre déclaré correspond au besoin, les vérifications sont suivies et les résultats sont relus. Aucun scan n’est nécessaire pour consulter cette documentation.